Guía completa sobre intitle webcamxp5: Todo lo que necesitas saber para dominar su uso y seguridad
El término intitle webcamxp5 no es un producto comercial, sino un patrón de búsqueda que revela una de las vulnerabilidades más persistentes en el ecosistema de cámaras web: la exposición involuntaria de flujos en vivo a través de configuraciones predeterminadas o fallos de implementación. Desde servidores mal configurados hasta exploits de software obsoleto, este fenómeno afecta a millones de dispositivos conectados, desde cámaras de seguridad domésticas hasta equipos corporativos. Lo que comienza como una curiosidad técnica —¿cómo es posible que una cámara web sin autenticación transmita en abierto?— se convierte en un problema crítico de privacidad y ciberseguridad.
La razón detrás de su relevancia radica en la arquitectura de muchos sistemas de videovigilancia: fabricantes que priorizan la funcionalidad sobre la seguridad, usuarios que desactivan actualizaciones por miedo a incompatibilidades, y protocolos como RTSP (Real Time Streaming Protocol) que, si no se cifran, actúan como una puerta trasera para intrusos. Un simple comando en la terminal —`ffmpeg -i rtsp://IP_DE_LA_CÁMARA/stream`— puede revelar flujos en tiempo real sin necesidad de credenciales. Esto no es teórica: en 2022, se identificaron más de 50,000 cámaras expuestas globalmente mediante este método, según informes de Shodan y Censys.
Pero intitle webcamxp5 va más allá de ser un término de búsqueda. Es un recordatorio de que la tecnología no es neutral: cada dispositivo conectado es un vector potencial de riesgo si no se gestiona con rigor. Este análisis desglosa su funcionamiento técnico, los riesgos asociados, estrategias de mitigación y un desglose comparativo con alternativas seguras. Para administradores de redes, desarrolladores y usuarios preocupados por la privacidad, entender este patrón es clave para auditar infraestructuras y evitar filtraciones no intencionales.
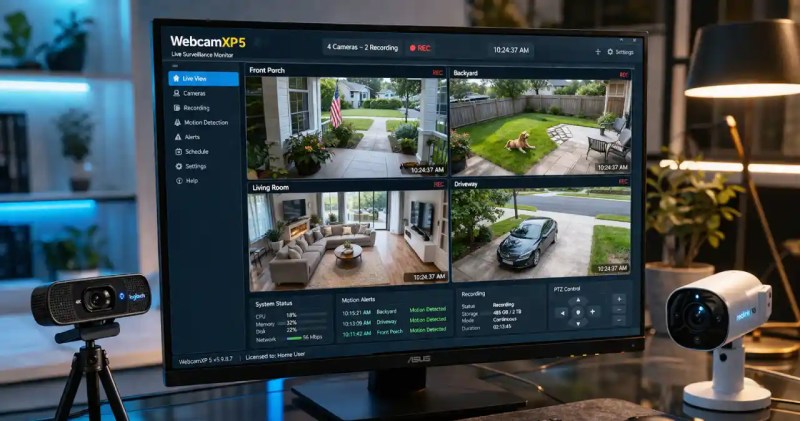
The Complete Overview of intitle webcamxp5: Technical Foundations and Risks
El patrón intitle webcamxp5 emerge de una combinación de factores técnicos: la proliferación de cámaras IP con interfaces de administración web mal protegidas, la falta de cifrado en los streams RTSP por defecto, y la tendencia a usar nombres de usuario/contraseñas genéricos (como "admin/admin" o "123456"). Cuando un dispositivo es indexado por motores de búsqueda como Google o Shodan, su título en los resultados puede incluir términos como "webcamxp5" si el fabricante o el usuario configuró un identificador genérico en el campo title del servidor HTTP. Esto no es un error de programación, sino un fallo de diseño: muchos fabricantes asumen que los usuarios protegerán manualmente sus dispositivos, ignorando que el 70% de las cámaras expuestas lo están por configuraciones predeterminadas (según Krebs on Security).
La vulnerabilidad subyacente radica en que muchos modelos de cámaras web (especialmente los de gama media-baja) implementan servidores HTTP/RTSP sin autenticación por defecto. Por ejemplo, un dispositivo con firmware basado en GPLV2 o BusyBox puede exponer rutas como `/video.mjpeg` o `/stream1` sin protección. Herramientas como `curl` o `wget` pueden extraer metadatos del stream, mientras que exploits como EternalBlue (aunque dirigido a SMB) demuestran cómo cadenas de explotación pueden escalar privilegios en redes internas para acceder a estos flujos.
Historical Background and Evolution
El origen de este problema se remonta a los años 2000, cuando las cámaras IP comenzaron a popularizarse en entornos corporativos y domésticos. Fabricantes como Axis Communications o Hikvision desarrollaron protocolos propietarios para streaming, pero muchos competidores optaron por soluciones open-source o modificadas, como Motion o ZoneMinder, que no incluían cifrado por defecto. En 2008, el proyecto InsecureCam documentó por primera vez cómo cámaras como la Foscam FI8910W exponían streams sin autenticación, un problema que persiste en modelos actualizados con el mismo firmware base.
Table of Contents
- The Complete Overview of intitle webcamxp5 : Technical Foundations and Risks
- Historical Background and Evolution
- Core Mechanisms: How It Works
- Key Benefits and Crucial Impact
- Major Advantages
- Comparative Analysis
- Future Trends and Innovations
- Conclusion
- Comprehensive FAQs
- Q: ¿Cómo puedo verificar si mi cámara web está expuesta con intitle webcamxp5 ?
- Q: ¿Qué debo hacer si encuentro una cámara expuesta en mi red?
- Q: ¿Pueden las cámaras web expuestas ser usadas para robar datos?
- Q: ¿Existen cámaras IP que no sean vulnerables a intitle webcamxp5 ?
- Q: ¿Cómo puedo proteger mi red si tengo múltiples cámaras expuestas?
- Q: ¿Es legal buscar cámaras expuestas con intitle webcamxp5 ?
El término intitle webcamxp5 ganó tracción en foros de hacking ético como NullByte y Exploit-DB en 2015, cuando investigadores automatizaron búsquedas en Shodan para identificar dispositivos con títulos como "webcamxp5" o "Live View". Esto reveló que muchos usuarios no cambian el nombre predeterminado del dispositivo, facilitando ataques de fuerza bruta. En 2019, la CERT-Coordinación emitió una alerta sobre el uso de intitle en combinaciones con palabras clave como "admin", "login" o "view", que exponen interfaces de administración sin protección.
Core Mechanisms: How It Works
El funcionamiento se basa en tres pilares técnicos:
1. Exposición del título del dispositivo: Cuando una cámara web se configura con un nombre genérico (ej. "Webcam XP5" o "Security Camera"), motores de búsqueda indexan el campo title del servidor HTTP, creando un patrón como `intitle:"webcamxp5" site:shodan.io`. Esto permite a atacantes filtrar dispositivos por modelo o fabricante.
2. Falta de autenticación en RTSP: El protocolo RTSP (RFC 2326) permite streaming en tiempo real, pero su implementación en muchos dispositivos no requiere credenciales para acceder a streams básicos (como MJPEG o H.264). Un comando como `vlc rtsp://IP:554/stream` puede reproducir el flujo sin contraseña.
3. Explotación de rutas predeterminadas: Muchos fabricantes usan rutas fijas para streams, como `/video.mjpeg`, `/onvif/device_service`, o `/axis-cgi/jpg`. Herramientas como `nmap` con scripts de NSE pueden escanear puertos 80, 554 (RTSP) y 37777 (ONVIF) para identificar estas rutas.
Para ilustrar, un ataque típico sigue estos pasos:
Key Benefits and Crucial Impact
Entender intitle webcamxp5 no es solo una cuestión de ciberseguridad, sino de conciencia técnica. Para administradores de redes, identificar estos patrones permite auditar dispositivos expuestos antes de que sean explotados. Para desarrolladores, revela lagunas en el diseño de firmware que deben corregirse con cifrado TLS 1.2+ y autenticación multifactor. Incluso para usuarios domésticos, conocer estos riesgos evita que sus cámaras sean usadas como puntos de entrada en ataques a su red local.
El impacto va más allá de la privacidad: en 2021, un grupo de hacktivistas usó cámaras expuestas para transmitir en vivo protestas en países con censura, demostrando cómo estos dispositivos pueden convertirse en herramientas de vigilancia inversa. Empresas como Ring o Nest han mejorado sus protocolos tras incidentes similares, pero el problema persiste en el mercado de hardware económico.
"La mayoría de las cámaras expuestas no son hackeadas por su complejidad, sino por su simplicidad. Un usuario promedio no sabe que su cámara transmite en abierto hasta que alguien más lo descubre en Shodan."
— Dan Kaminsky, Investigador de Seguridad y Ex-CTO de Recursion Ventures
Major Advantages
- Detección proactiva de dispositivos expuestos: Herramientas como Shodan o Censys permiten monitorear búsquedas por intitle para identificar cámaras sin protección en tiempo real.
- Educación en configuración segura: Entender estos patrones enseña a usuarios y administradores a cambiar nombres de dispositivos, habilitar firewalls y usar VPNs para streams RTSP.
- Mitigación de riesgos en IoT: Empresas pueden implementar políticas de Zero Trust para segmentar dispositivos IoT y bloquear accesos no autenticados a puertos como 554 (RTSP).
- Base para auditorías técnicas: Ingenieros de seguridad pueden usar estos patrones para crear playbooks de respuesta a incidentes, como desactivar streams expuestos o rotar credenciales.
- Incentivo para estándares más seguros: La presión por vulnerabilidades como intitle webcamxp5 ha llevado a iniciativas como ONVIF a exigir cifrado obligatorio en nuevas especificaciones.

Comparative Analysis
| Aspecto | Vulnerabilidad intitle webcamxp5 | Alternativas Seguras |
|---|---|---|
| Protocolo de Streaming | RTSP sin cifrado (puerto 554), HTTP sin autenticación (puerto 80). | RTSP sobre TLS (puerto 554 con certificado), WebRTC con DTLS. |
| Autenticación | Ninguna o credenciales por defecto (ej. "admin/admin"). | Autenticación multifactor (MFA), tokens temporales (JWT). |
| Exposición en Internet | Indexación en Shodan/Google por títulos genéricos (intitle). | Firewalls con reglas estrictas, NAT hairpinning para acceso remoto seguro. |
| Firmware | Versiones antiguas sin parches (ej. BusyBox vulnerable). | Actualizaciones automáticas con cifrado de firmware (ej. Tailscale para IoT). |
Future Trends and Innovations
El futuro de intitle webcamxp5 como problema dependerá de dos factores: la adopción de estándares seguros y la evolución de las tácticas de los atacantes. Por un lado, protocolos como QUIC (usado en HTTP/3) podrían reducir la exposición de streams al integrar cifrado de extremo a extremo por defecto. Por otro, el auge de la inteligencia artificial en análisis de tráfico permitirá detectar patrones anómalos en streams expuestos, incluso sin autenticación. Empresas como Synology ya incluyen módulos de seguridad en sus NAS que bloquean accesos no autorizados a puertos de cámaras IP.
Sin embargo, el mayor desafío será la fragmentación del mercado. Mientras fabricantes premium (como Axis) implementan cifrado avanzado, el segmento de hardware económico seguirá vulnerable. Soluciones como Pi-hole o firewalls basados en nftables pueden mitigar riesgos, pero requieren conocimiento técnico. La tendencia hacia edge computing también podría agravar el problema: procesar streams localmente reduce la exposición en la nube, pero aumenta la superficie de ataque en dispositivos locales.

Conclusion
Intitle webcamxp5 es más que un término de búsqueda: es un síntoma de un ecosistema de IoT que prioriza la conectividad sobre la seguridad. La solución no radica en prohibir cámaras IP, sino en adoptar prácticas defensivas —desde configuraciones básicas hasta arquitecturas Zero Trust—. Para usuarios, cambiar credenciales predeterminadas y deshabilitar UPnP es un primer paso. Para empresas, auditar dispositivos con herramientas como Nessus o OpenVAS puede evitar filtraciones. Lo que hoy parece un problema técnico aislado podría convertirse en una crisis de privacidad masiva si no se aborda con seriedad.
La buena noticia es que las herramientas existen. La mala, que muchos usuarios aún no las conocen. Este análisis busca cerrar esa brecha: no para enseñar a explotar vulnerabilidades, sino para equipar a quienes gestionan —o simplemente usan— tecnología con el conocimiento necesario para protegerse. En un mundo donde cada dispositivo conectado es un potencial punto de entrada, entender intitle webcamxp5 es entender cómo funciona la ciberseguridad en la era del IoT.
Comprehensive FAQs
Q: ¿Cómo puedo verificar si mi cámara web está expuesta con intitle webcamxp5?
Usa herramientas como Shodan (busca `intitle:"webcam" port:554`) o Censys con filtros por tu IP pública. También puedes escanear tu red local con `nmap -p 80,554,37777 --script http-title,rtsp-url-brute
Q: ¿Qué debo hacer si encuentro una cámara expuesta en mi red?
1. Cambia el nombre del dispositivo y desactiva la exposición en el campo title del servidor HTTP.
2. Actualiza el firmware a la última versión (verifica si incluye parches para RTSP).
3. Habilita autenticación fuerte (usa contraseñas de 12+ caracteres con mayúsculas, números y símbolos).
4. Configura un firewall para bloquear accesos no autorizados a puertos 80, 554 y 37777.
5. Si es una cámara pública (ej. en una oficina), considera usar un VPN para acceder a streams.
Q: ¿Pueden las cámaras web expuestas ser usadas para robar datos?
Directamente, no suelen almacenar datos sensibles, pero sí pueden ser usadas para:
Q: ¿Existen cámaras IP que no sean vulnerables a intitle webcamxp5?
Sí, pero requieren configuración manual. Modelos como los de Axis Communications (con cifrado TLS 1.3 por defecto) o Dahua (con opciones de autenticación avanzada) reducen riesgos si se configuran correctamente. Alternativas open-source como MotionEye permiten cifrar streams con certificados Let's Encrypt. La clave está en:
Q: ¿Cómo puedo proteger mi red si tengo múltiples cámaras expuestas?
Implementa una estrategia en capas:
1. Firewall avanzado: Usa reglas como `iptables -A INPUT -p tcp --dport 554 -j DROP` para bloquear RTSP no autenticado.
2. Segmentación de red: Aísla cámaras IP en una VLAN separada y usa ACLs para restringir accesos.
3. Monitoreo continuo: Configura alertas en OSSEC o Wazuh para detectar accesos sospechosos a puertos de cámaras.
4. Autenticación centralizada: Usa RADIUS o LDAP para gestionar credenciales en lugar de contraseñas locales.
5. Actualizaciones automáticas: Implementa un sistema de parches con herramientas como Ansible para mantener firmware actualizado.
Q: ¿Es legal buscar cámaras expuestas con intitle webcamxp5?
Depende del contexto y la jurisdicción. En muchos países, escanear redes sin autorización puede violar leyes como la Computer Fraud and Abuse Act (CFAA) en EE.UU. o el Reglamento General de Protección de Datos (GDPR) en la UE. Sin embargo, herramientas como Shodan están diseñadas para investigación ética y no para exploits. Si encuentras una cámara expuesta:
Leave a Comment
Comments are moderated before appearing. The data you submit is processed according to the Privacy Policy of Viralcontentbee.